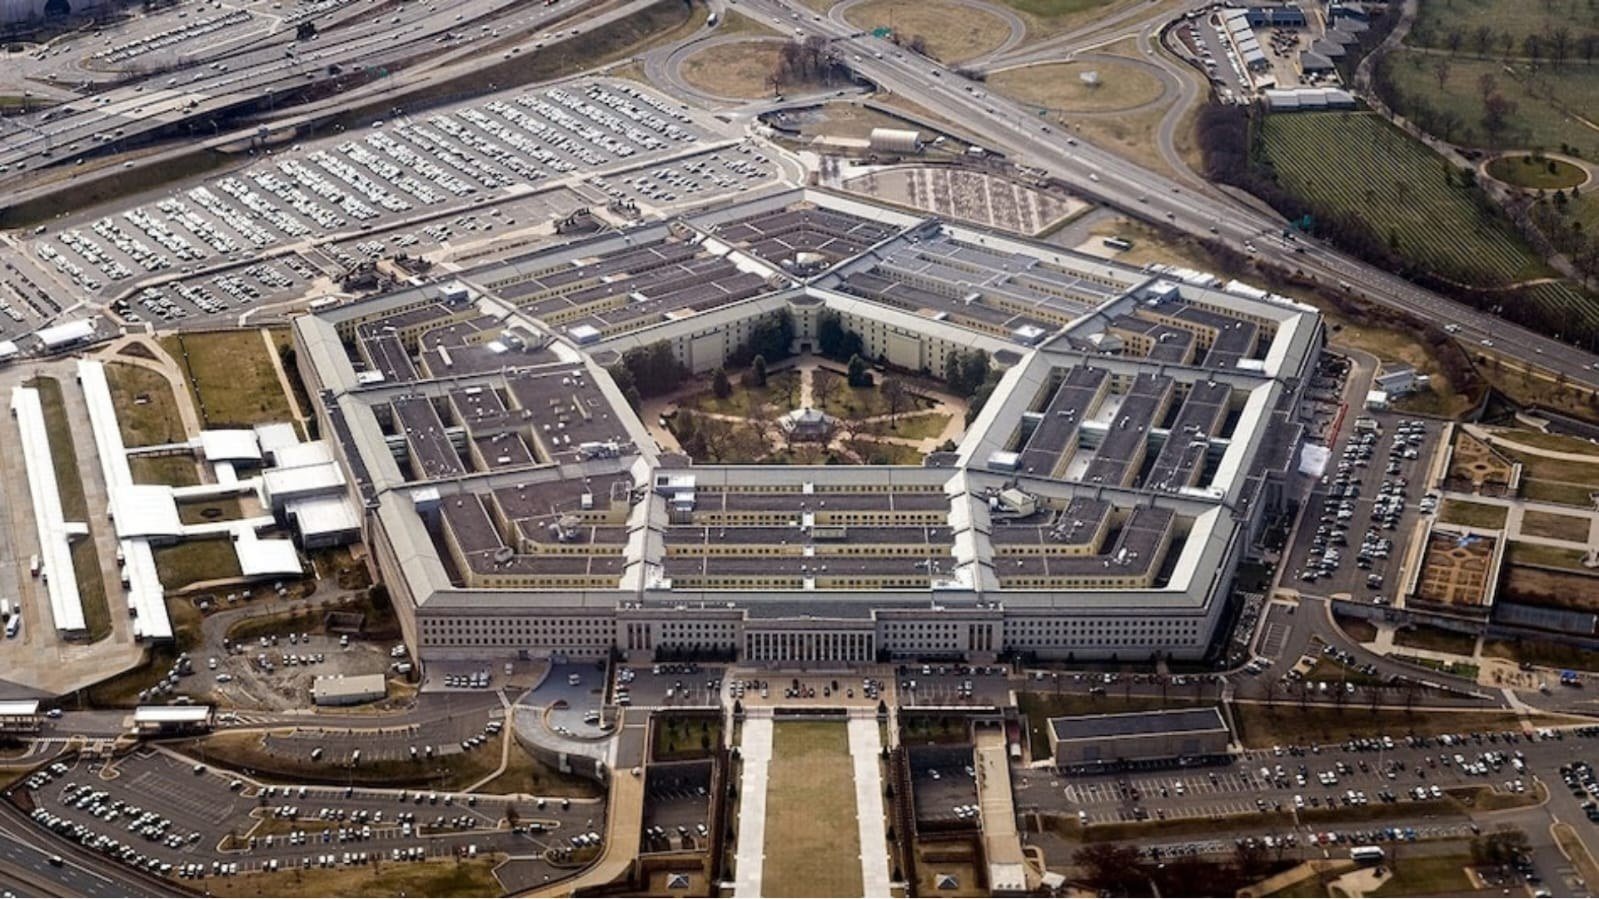
अमेरिकी रक्षा विभाग पेंटागन के डिफेंस मैनपावर डेटा सेंटर (DMDC) में बड़ी साइबर सुरक्षा चूक सामने आई है। इस घटना में 30 लाख से अधिक लोगों की निजी जानकारी उजागर हुई है। इनमें सैन्यकर्मी, नागरिक कर्मचारी और रक्षा विभाग से जुड़े अन्य लोग शामिल हैं।
रिपोर्ट के मुताबिक, अक्टूबर 2025 से जुलाई 2026 के बीच कुछ अनधिकृत लोगों ने सिस्टम में प्रवेश किया था। इस दौरान करीब 27.6 लाख जीवित और 2.94 लाख मृत व्यक्तियों का डेटा प्रभावित हुआ। उजागर जानकारी में सोशल सिक्योरिटी नंबर, संपर्क विवरण और नौकरी से जुड़ी जानकारियां शामिल हैं।
DMDC अमेरिकी रक्षा विभाग का प्रमुख कार्मिक डेटाबेस है। इसमें सक्रिय सैनिकों, रिजर्व कर्मियों, सेवानिवृत्त सैनिकों, ठेकेदारों और सैन्य परिवारों के रिकॉर्ड रखे जाते हैं। इस सिस्टम में छह करोड़ से अधिक रिकॉर्ड मौजूद हैं।
जांच में सामने आया कि प्रभावित सर्वर पर व्यक्तिगत जानकारी बिना एन्क्रिप्शन के रखी गई थी। अधिकारियों को 16 जुलाई 2026 को सुरक्षा खामी का पता चला, जिसके बाद इसे ठीक कर दिया गया।
इस घटना से पहचान की चोरी, ऑनलाइन धोखाधड़ी और संवेदनशील सैन्य जानकारी के दुरुपयोग की आशंका बढ़ गई है। हालांकि, अमेरिकी अधिकारियों के मुताबिक अब तक लीक हुए डेटा के गलत इस्तेमाल का कोई सबूत नहीं मिला है।
पेंटागन ने प्रभावित लोगों को पहचान सुरक्षा और क्रेडिट मॉनिटरिंग जैसी सुविधाएं देने की पेशकश की है। अधिकारियों ने मामले की जांच शुरू कर दी है।
0 comments
No comments yet. Yours would be the first.