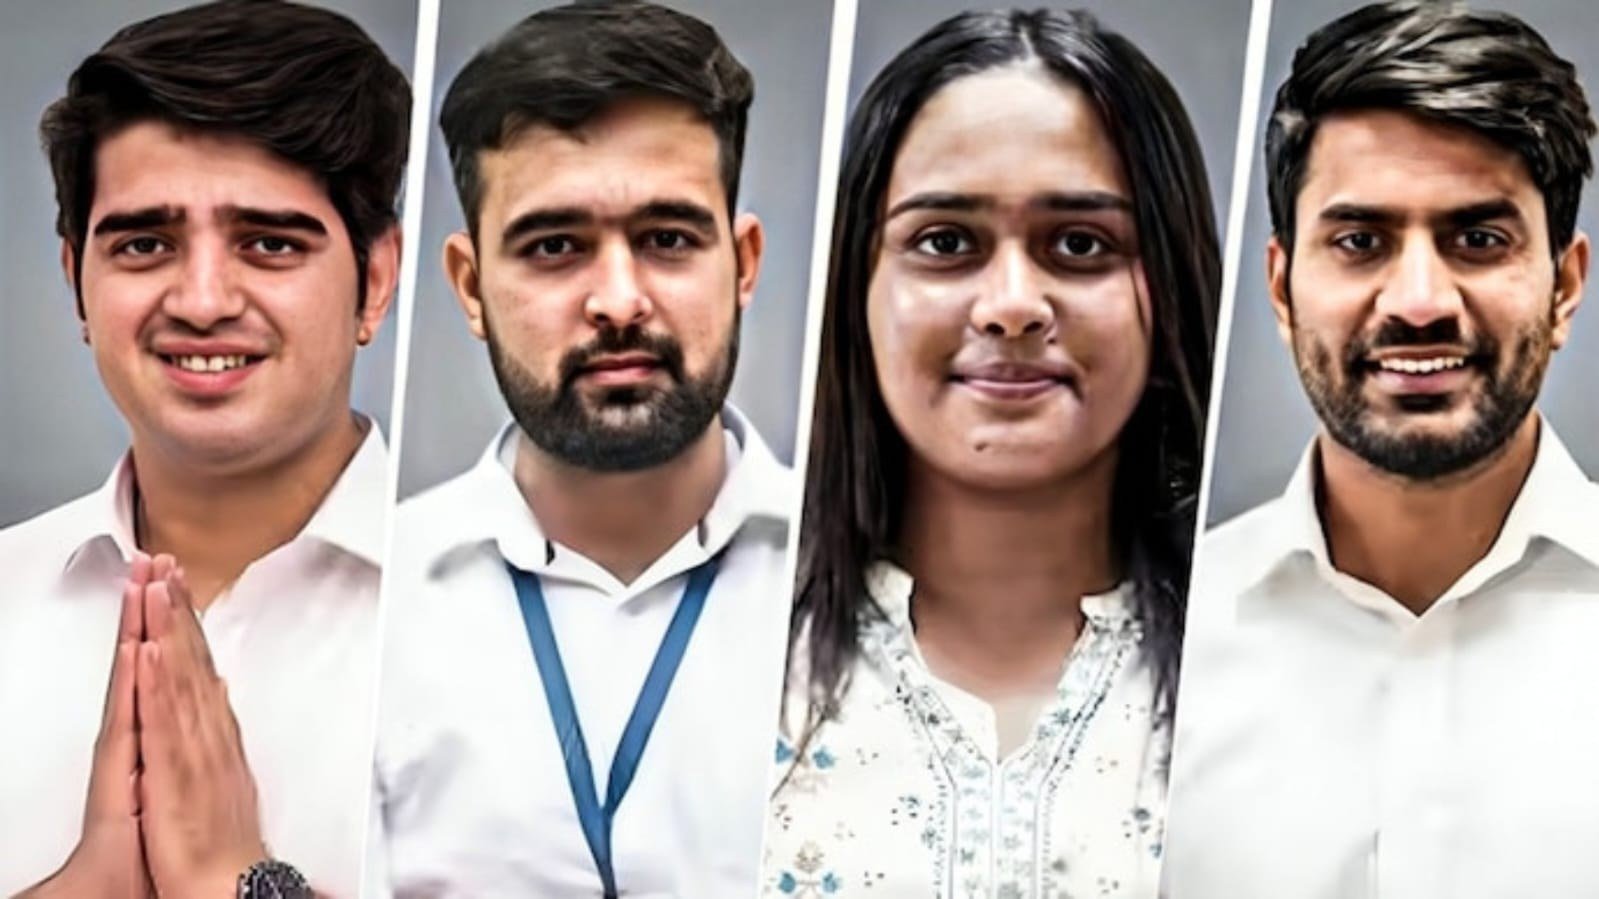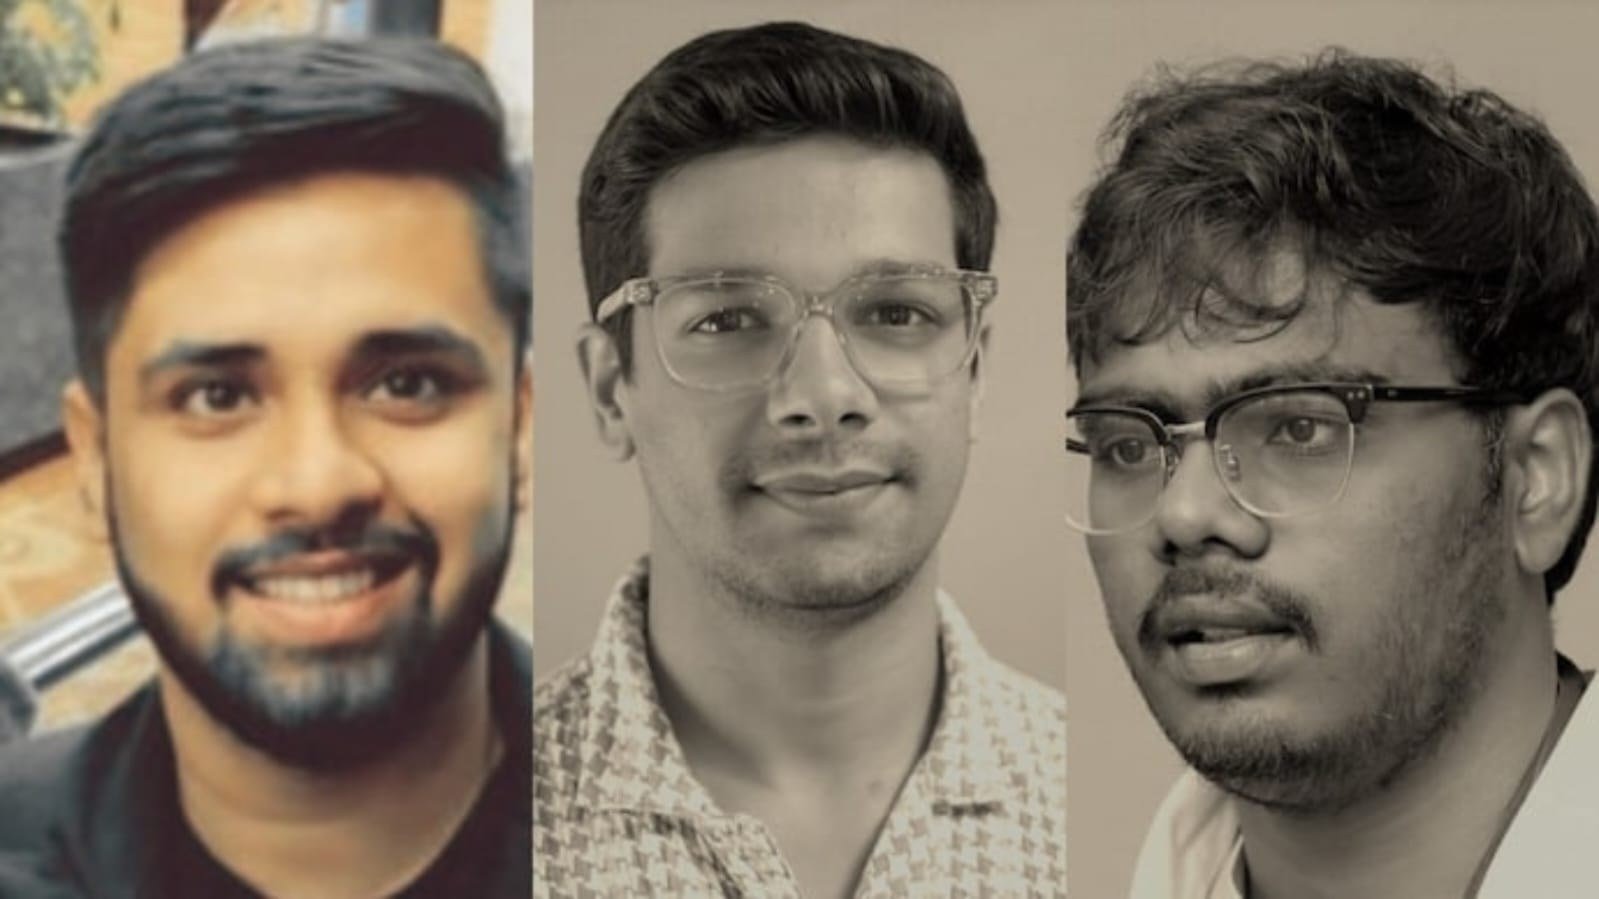
भारतीय मूल के तीन साइबर सुरक्षा शोधकर्ताओं हर्ष जायसवाल, मोहन पेधापति और राहुल मैनी ने Anthropic के AI मॉडल Claude की मदद से OpenAI के सिस्टम में सुरक्षा खामियों का पता लगाया। यह कोई अनधिकृत साइबर हमला नहीं था, बल्कि OpenAI के बग-बाउंटी कार्यक्रम के तहत किया गया अधिकृत सुरक्षा परीक्षण था। टीम ने अपनी खोज OpenAI को बताई, जिसके बाद कंपनी ने खामियों को ठीक किया और शोधकर्ताओं को 6,500 डॉलर का बग बाउंटी दिया।
तीनों शोधकर्ता साइबर सुरक्षा स्टार्टअप Hacktron AI से जुड़े हैं। हर्ष जायसवाल इस शोध के प्रमुख रहे, जबकि मोहन पेधापति और राहुल मैनी ने उनके साथ काम किया। पेधापति Hacktron AI के CTO और सह-संस्थापक हैं। जायसवाल लंबे समय से वल्नरेबिलिटी रिसर्च और बग-बाउंटी क्षेत्र में काम कर रहे हैं, जबकि मैनी को भी साइबर सुरक्षा और बग-बाउंटी का लंबा अनुभव है।
शोध के दौरान टीम को OpenAI के कम्युनिटी फोरम में एक सुरक्षा खामी मिली। रिपोर्टों के अनुसार, Claude ने खामी की जांच और एक्सप्लॉइट तैयार करने जैसे तकनीकी कामों में शोधकर्ताओं की मदद की। इसके बाद टीम ने ऐसी कमजोरियों को जोड़ा, जिनसे OpenAI के कुछ कर्मचारियों के ChatGPT और Codex खातों तक पहुंच संभव हुई और एक निजी GitHub वातावरण तक पहुंच का रास्ता मिला। शोधकर्ताओं ने संवेदनशील सोर्स कोड डाउनलोड नहीं किया और अपनी पहुंच का प्रदर्शन करने के लिए एक सीमित, harmless बदलाव का इस्तेमाल किया।
पूरी प्रक्रिया में शुरुआती खामी मिलने से लेकर आंतरिक रिपॉजिटरी तक पहुंच प्रदर्शित करने में 72 घंटे से भी कम समय लगा। इस घटना ने दिखाया है कि AI टूल साइबर सुरक्षा अनुसंधान को तेज कर सकते हैं, लेकिन साथ ही AI की मदद से होने वाले साइबर हमलों को लेकर नई सुरक्षा चुनौतियां भी पैदा कर रहे हैं।